[ CYBERMOIS 2026 ] comment installer une vraie culture cyber en entreprise ?
Installer une vraie culture cyber en entreprise
Chaque mois d’octobre, le Cybermois remet la cybersécurité au centre des conversations. En 2026, la campagne française choisit un ton accessible et des visuels animaliers pour parler de gestes qui, eux, sont très sérieux.
Dans l’équipe MaSolutionIT, nous apprécions cette approche : rendre la cybersécurité plus ludique ne revient pas à minimiser les risques. Au contraire, c’est une façon de faire passer les messages au-delà des seuls spécialistes.
Mais une campagne, aussi réussie soit-elle, ne suffit pas à créer de bons réflexes. La sécurité numérique se construit dans la durée, au fil des habitudes de travail, des échanges et des décisions de l’entreprise.
Le Cybermois : une porte d’entrée pour parler cyber autrement
Le Cybermois est le Mois européen de la cybersécurité en France. Il vise à sensibiliser le grand public et les professionnels aux menaces numériques et aux moyens de s’en protéger.
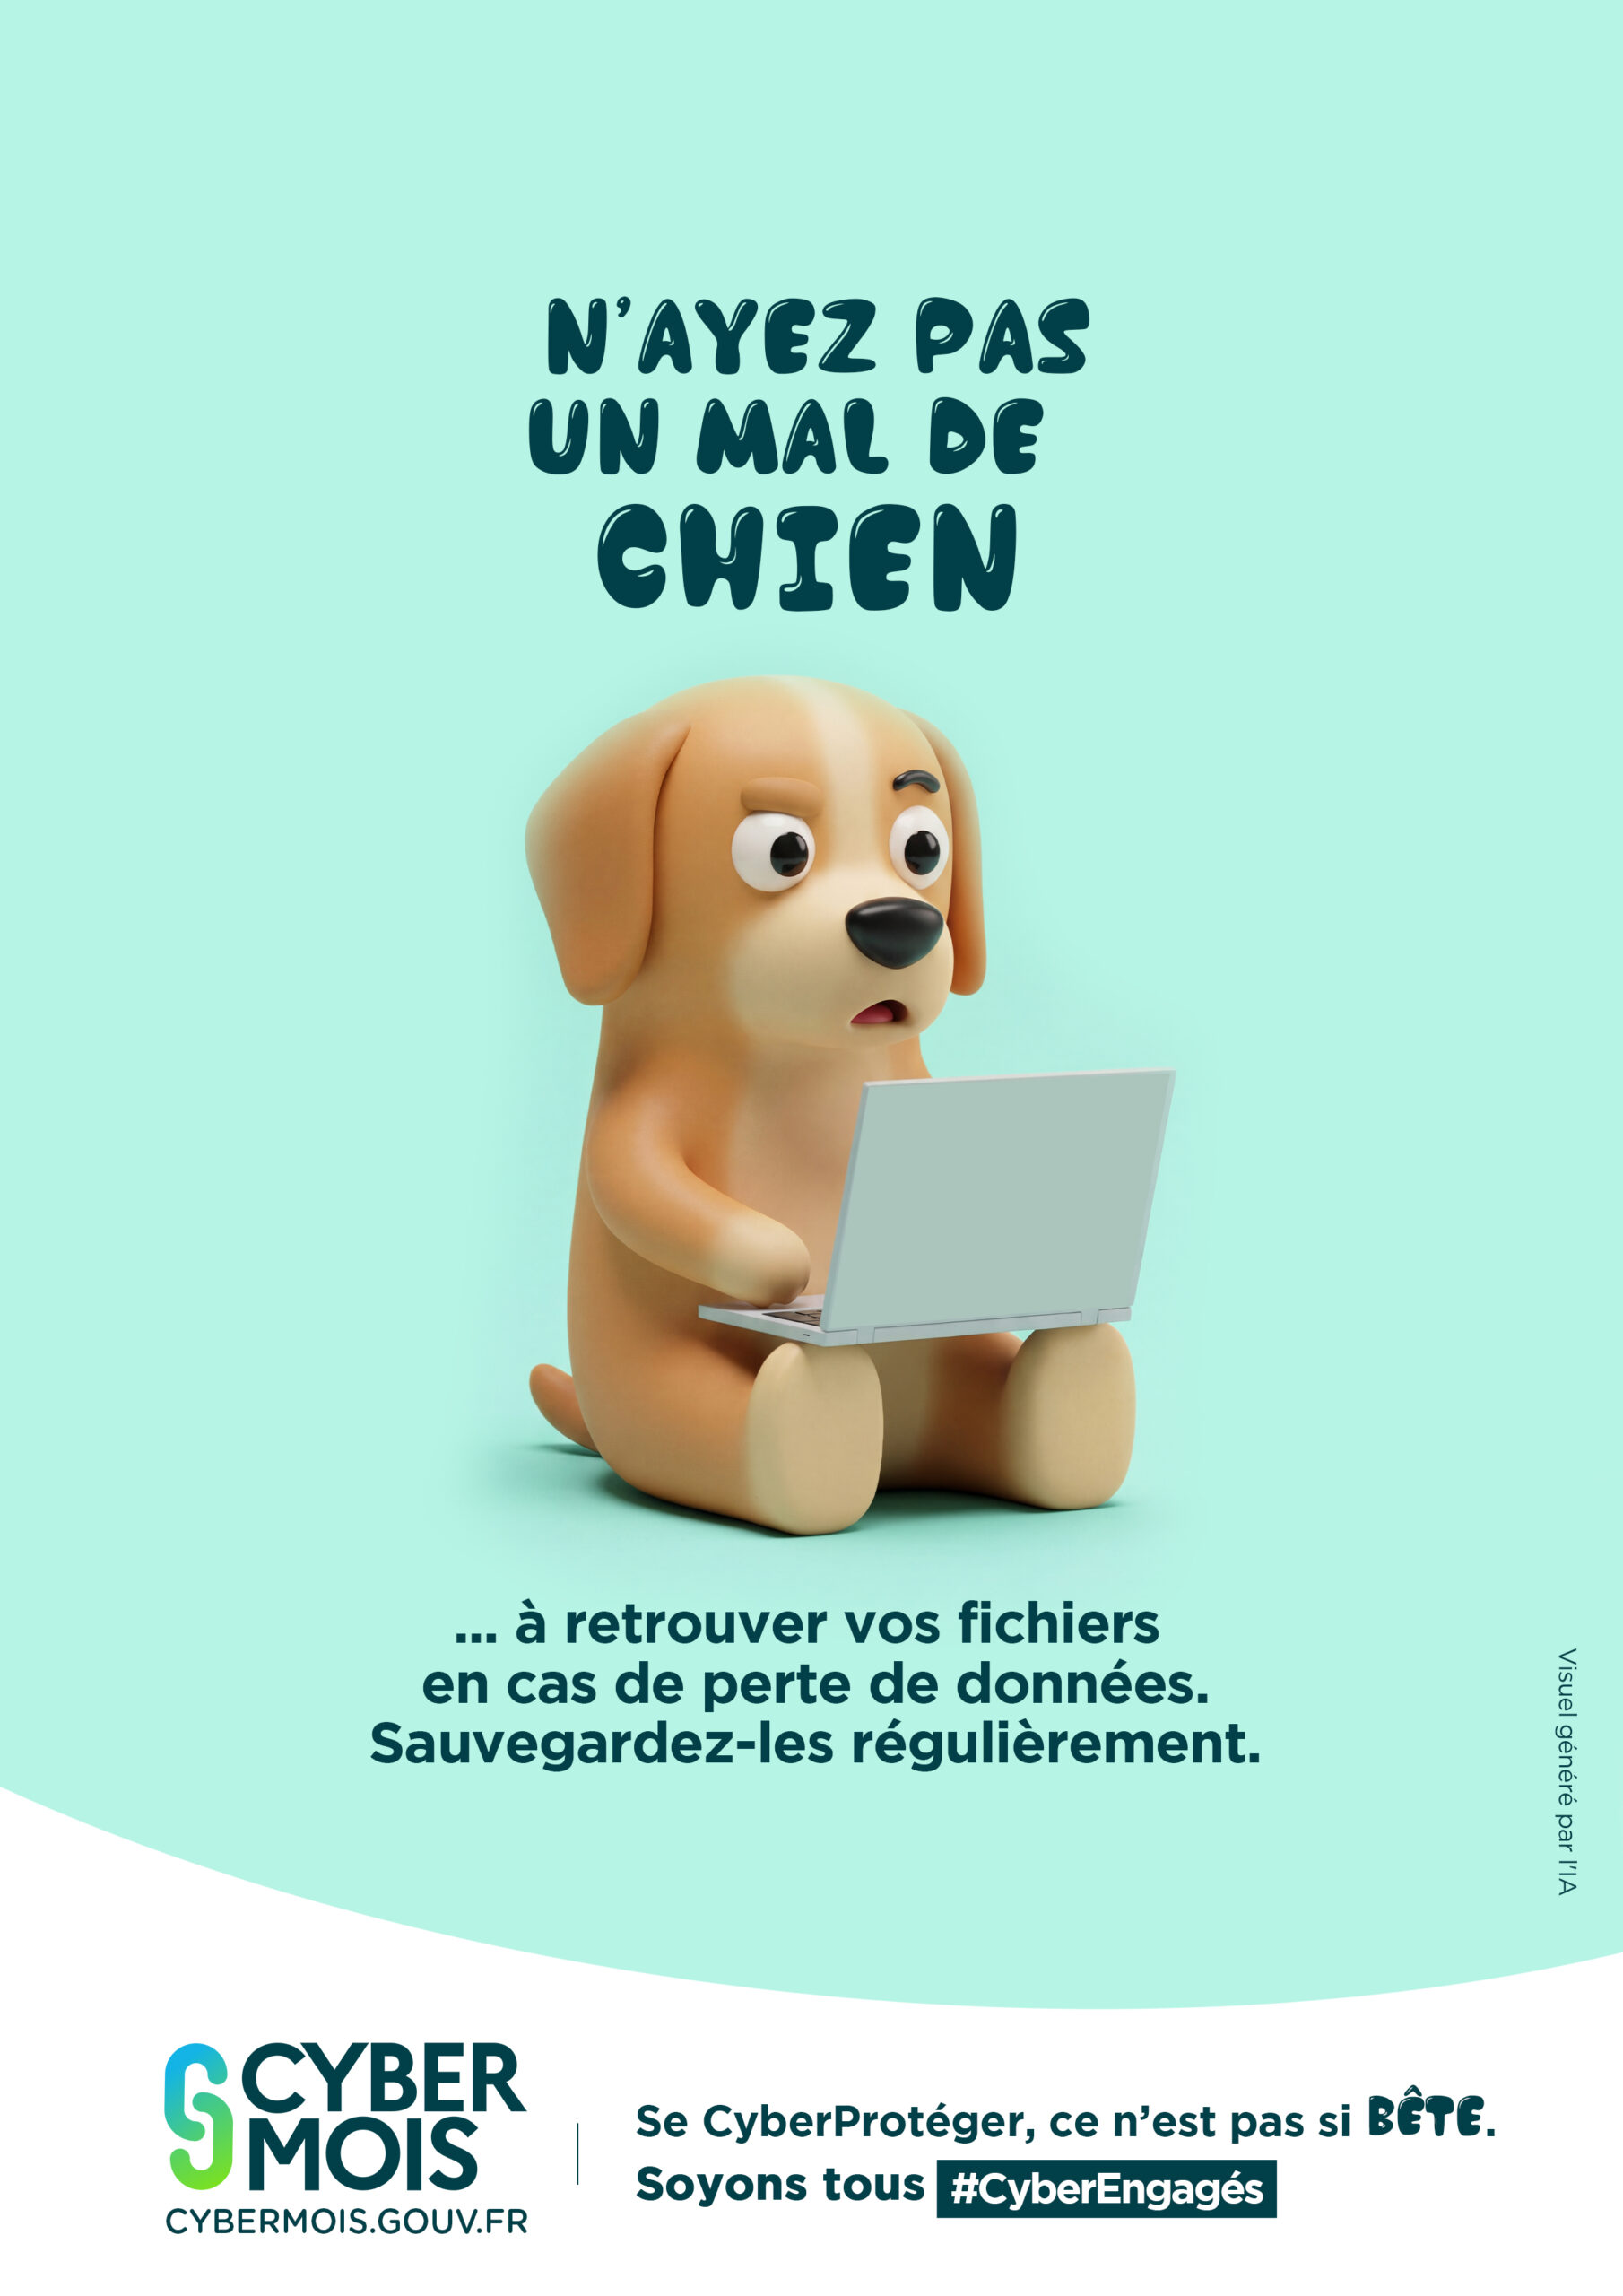
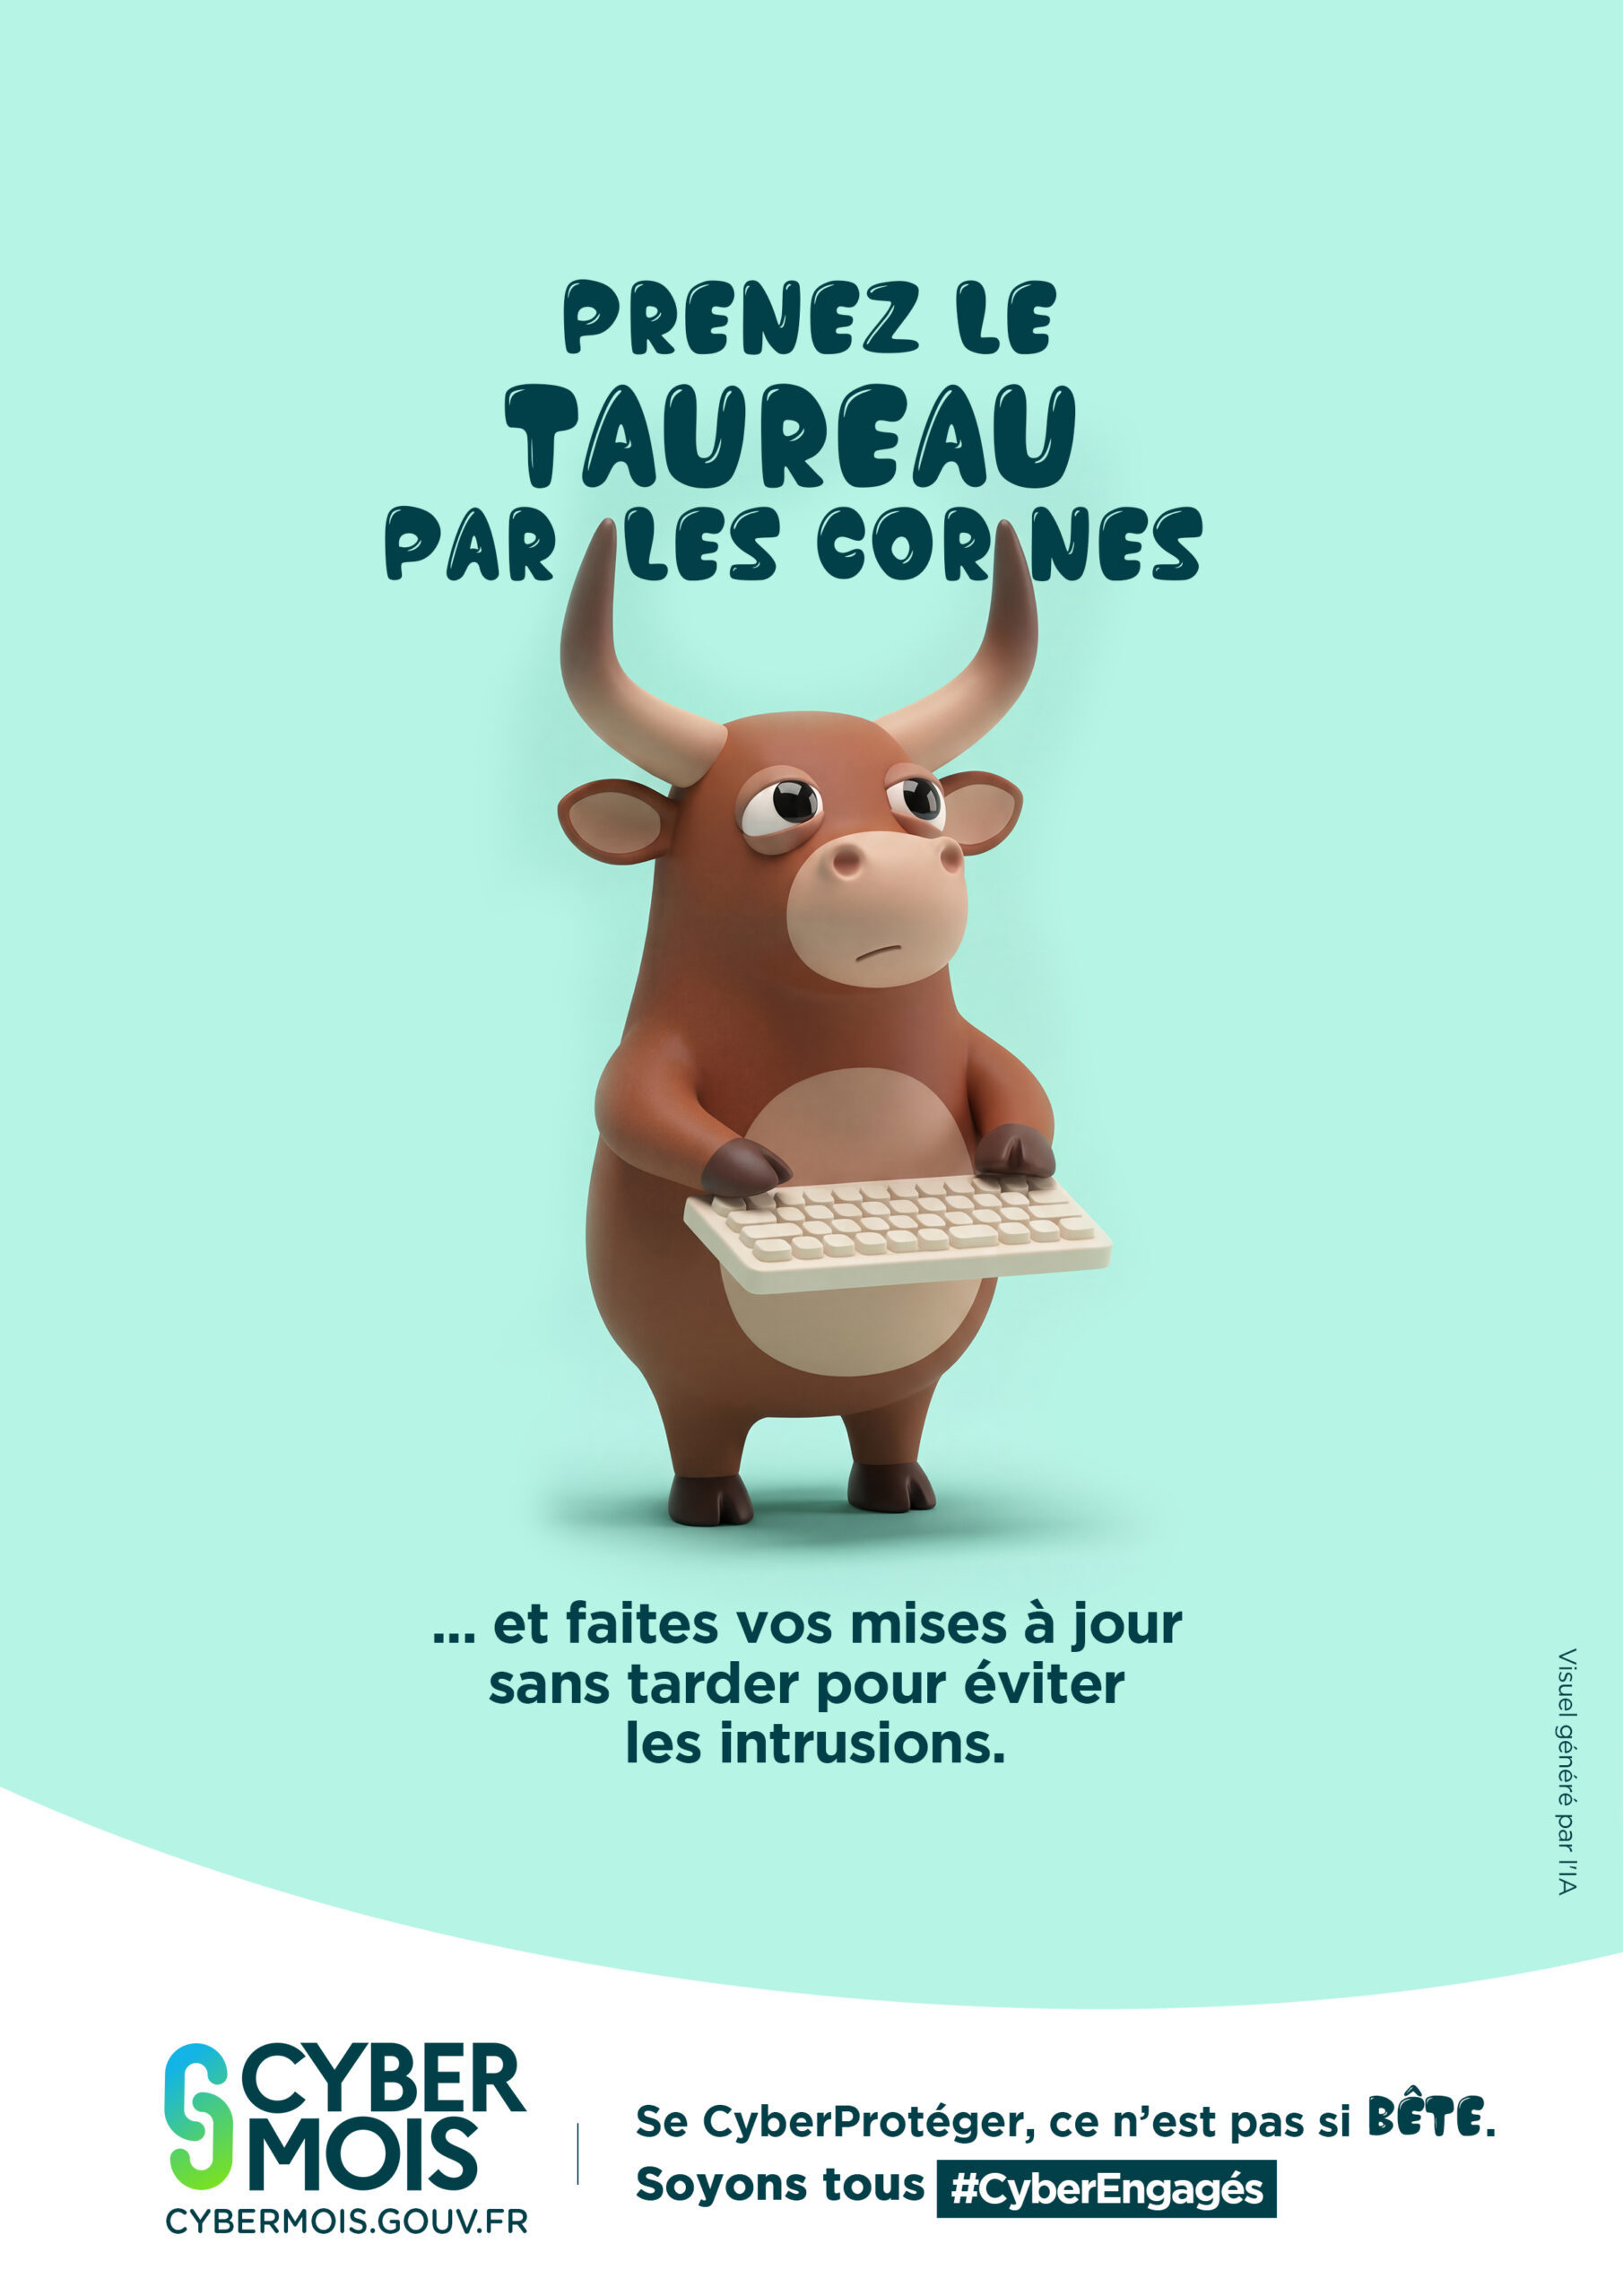
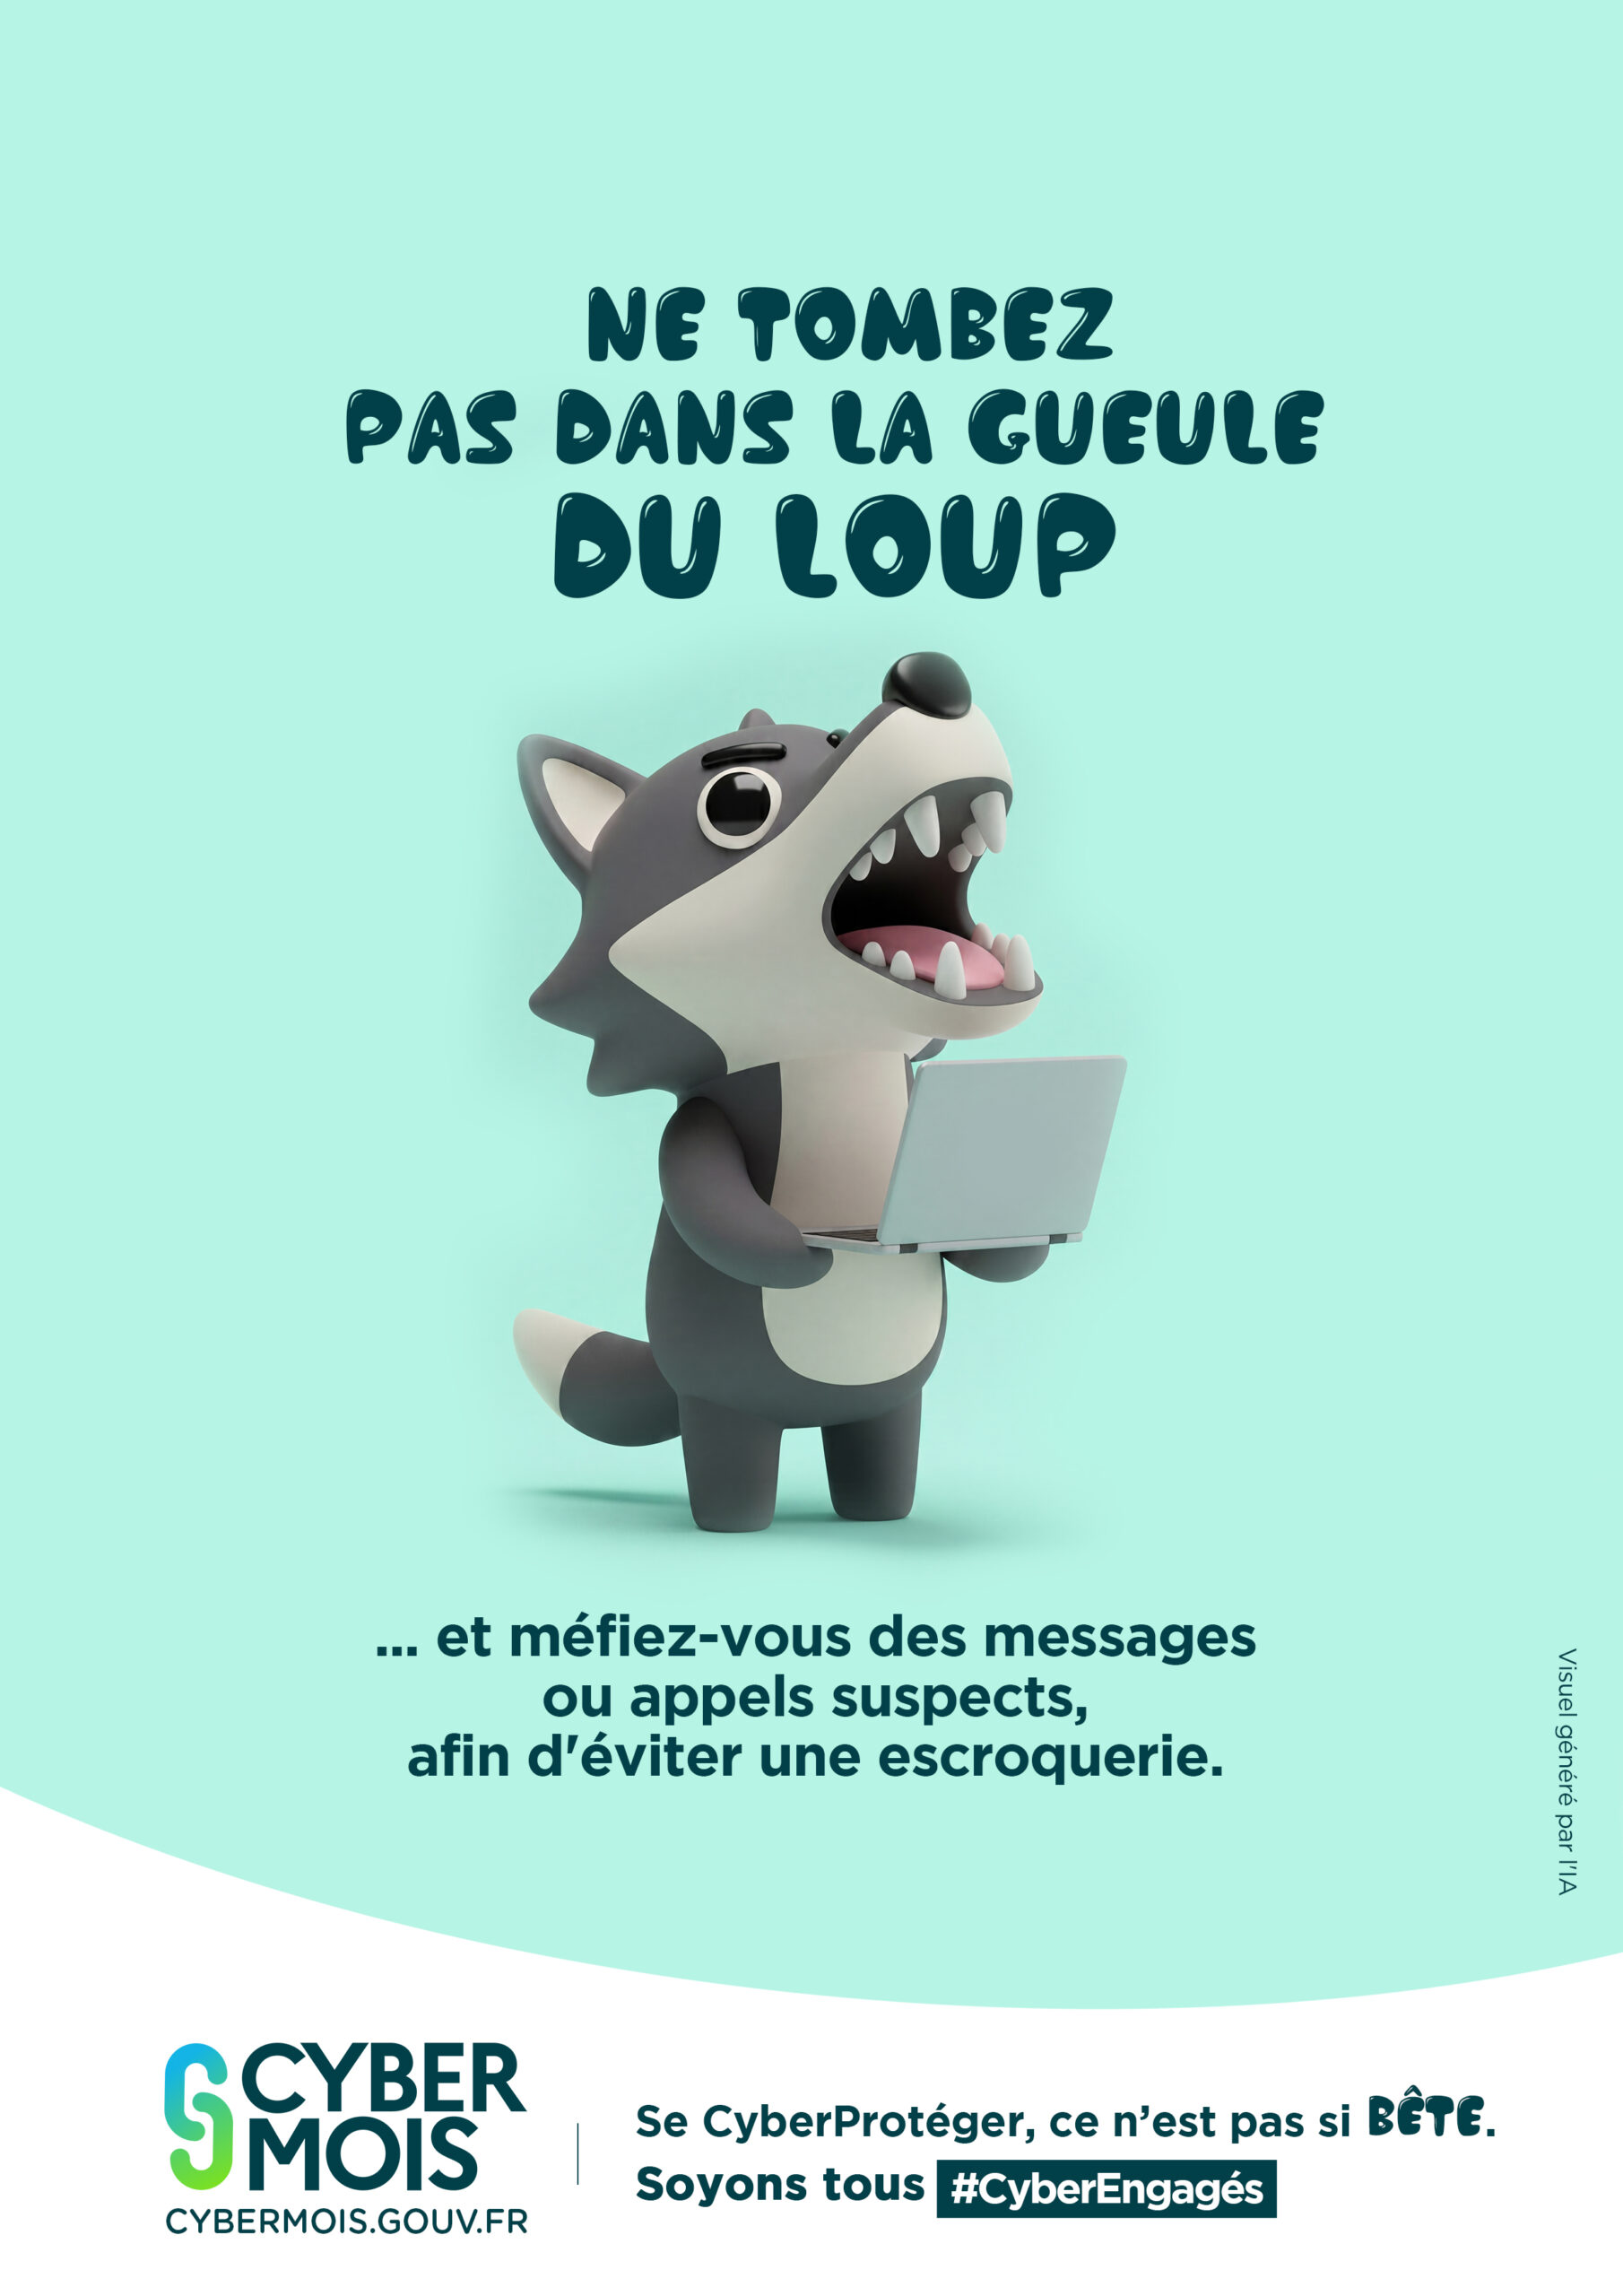
La campagne 2026, « Se Cyber Protéger, ce n’est pas si bête », s’appuie sur des animaux pour aborder des situations courantes de cybersécurité. Le parti pris nous plaît : les images attirent l’attention, l’humour facilite la mémorisation, et les conseils peuvent parler à tout le monde.
C’est important, car la cybersécurité est parfois présentée comme un sujet technique, complexe, réservé aux équipes informatiques. Pourtant, une partie des risques se joue dans des gestes quotidiens : ouvrir une pièce jointe, répondre à une demande urgente ou repousser une mise à jour.
La pédagogie ne remplace pas les protections techniques. Elle aide chacun à mieux les faire vivre.
Les bons réflexes cyber commencent au quotidien
Une culture cyber ne se résume pas à savoir reconnaître une attaque spectaculaire. Elle repose aussi sur des pratiques simples, répétées et adaptées à la réalité de l’entreprise.
1. Se méfier des messages inattendus
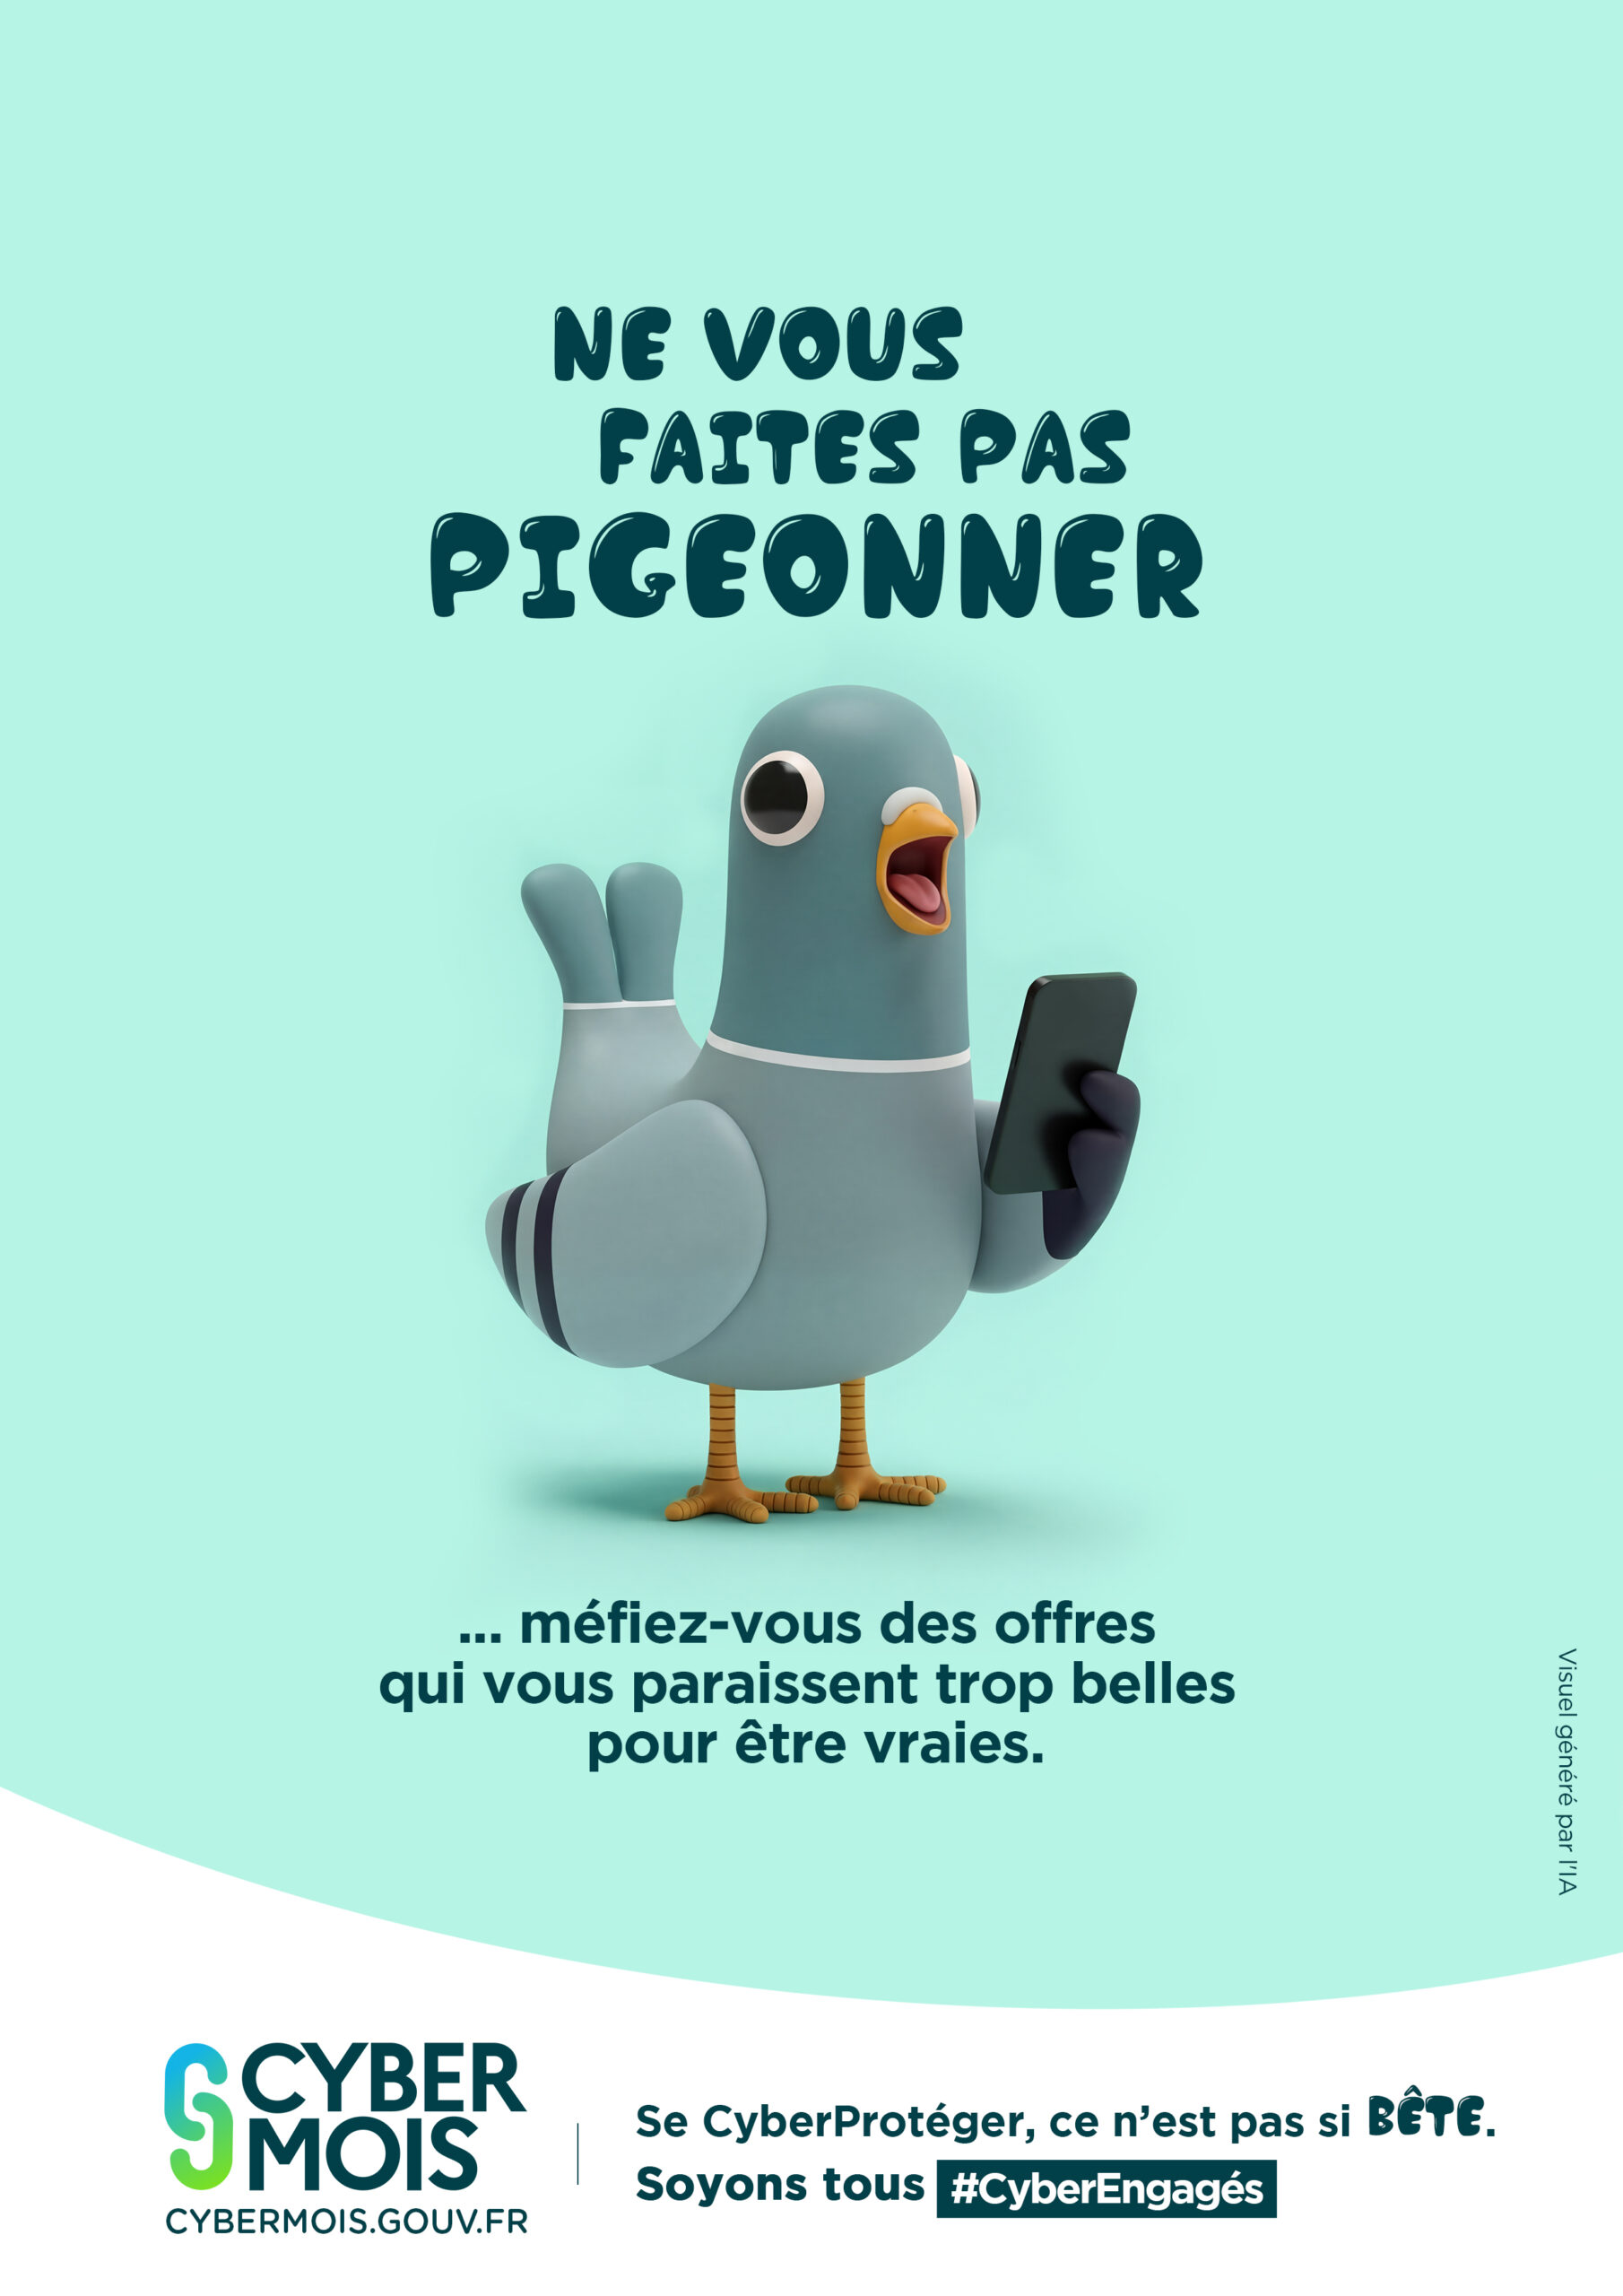
Un message alarmant, une facture inhabituelle ou une demande urgente de changement de coordonnées bancaires : avant d’agir, il faut prendre le temps de vérifier. En cas de doute, mieux vaut contacter l’expéditeur par un autre canal que de cliquer sur un lien ou de répondre directement.
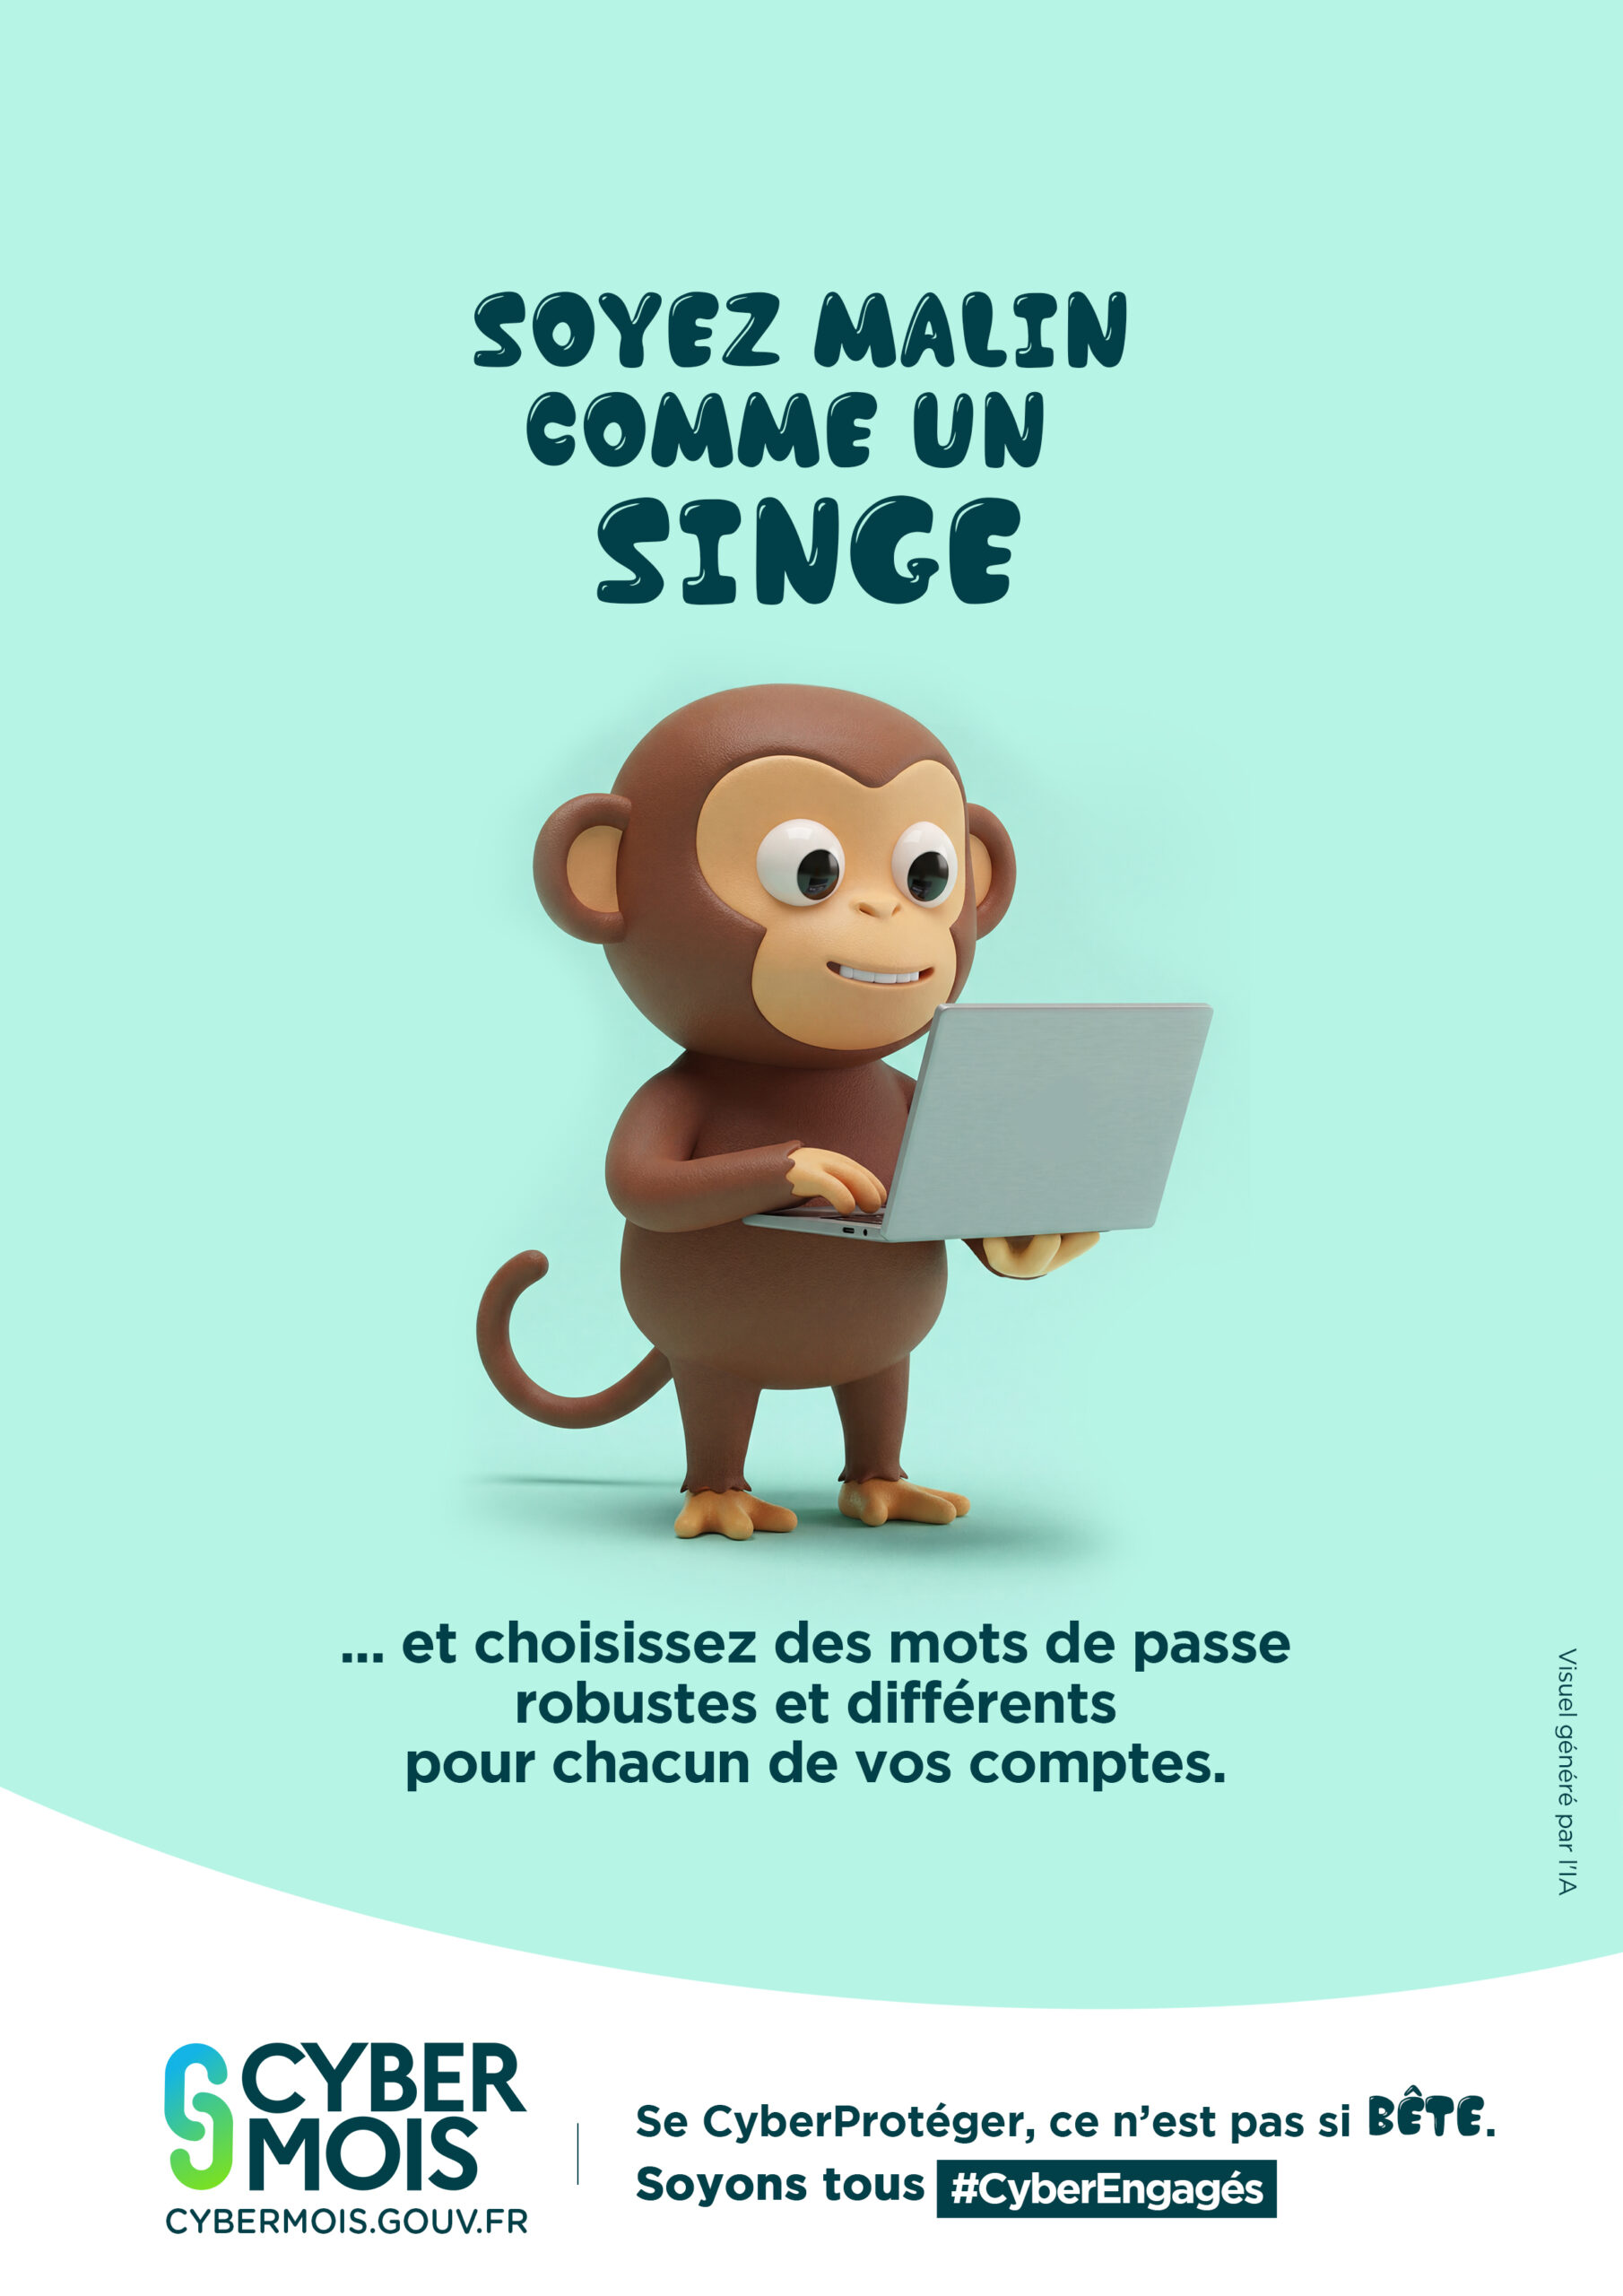
2. Utiliser des mots de passe différents et activer la double authentification
Réutiliser le même mot de passe sur plusieurs services peut transformer la compromission d’un compte en problème plus vaste. Des mots de passe uniques, conservés dans un gestionnaire, et la double authentification renforcent la protection des accès.
3. Installer les mises à jour
Les mises à jour corrigent notamment des failles de sécurité. Les différer trop longtemps peut exposer les équipements et les logiciels à des risques évitables.
4. Sauvegarder les données importantes
Les sauvegardes sont utiles face à plusieurs types d’incidents : attaque informatique, panne, erreur humaine ou perte d’un équipement. Elles doivent être prévues et vérifiées régulièrement.
5. Savoir à qui signaler une situation suspecte
Un collaborateur qui repère un message douteux doit savoir quoi faire et à qui s’adresser. Une procédure simple de signalement aide l’entreprise à réagir plus vite, sans faire porter la responsabilité de l’incident à la personne qui l’a remonté.
Ces conseils sont des bases, pas une liste exhaustive. Les mesures à mettre en place dépendent notamment de l’activité, des outils utilisés et des données traitées.
Sensibiliser, ce n’est pas culpabiliser
Les collaborateurs ne sont pas « le maillon faible » à blâmer lorsqu’un incident survient. Ils peuvent au contraire devenir une partie essentielle de la défense de l’entreprise, à condition d’être accompagnés.
Une sensibilisation utile ne se limite pas à rappeler les consignes une fois par an. Elle rend les risques compréhensibles, montre les bons réflexes et laisse une place aux questions. Des formats courts — atelier, quiz, mise en situation ou rappel ciblé — peuvent aider à ancrer les messages, s’ils s’inscrivent dans une démarche suivie.
Un exercice de simulation peut aussi permettre de repérer les points à améliorer. Pour être constructif, il doit s’accompagner d’explications et de conseils, et non d’une logique de piège ou de sanction.
La cybersécurité repose aussi sur l’organisation
La sensibilisation est indispensable, mais elle ne peut pas porter seule la sécurité de l’entreprise. Celle-ci repose également sur des choix techniques et organisationnels : gestion des accès, mises à jour, sauvegardes, supervision, procédures de réaction et accompagnement des utilisateurs.
Chez MSIT, nous intervenons notamment sur la sécurité, l’infrastructure et l’assistance technique. Notre conviction : les outils sont essentiels, mais ils donnent leur pleine mesure lorsqu’ils s’accompagnent d’une organisation claire et de collaborateurs qui savent comment réagir.
La culture cyber se construit donc à plusieurs niveaux : direction, équipes informatiques, prestataires et collaborateurs. Chacun a un rôle, et aucun outil ne remplace à lui seul une démarche d’ensemble.
Le Cybermois, un rappel utile, pas une action isolée
Le mois d’octobre offre une occasion de lancer une conversation, de revoir certaines pratiques ou de sensibiliser les équipes. Mais le meilleur moment pour parler cybersécurité ne se limite pas à une période donnée.
Une entreprise peut prolonger la démarche en choisissant régulièrement un sujet concret : les mots de passe, le phishing, les sauvegardes ou la conduite à tenir en cas d’incident. L’objectif n’est pas de créer de l’inquiétude, mais de rendre les bons réflexes plus naturels.
La campagne 2026 nous le rappelle avec légèreté : pour mieux se protéger, encore faut-il rendre la cybersécurité compréhensible par tous.
Et vous, quel sujet cyber mériterait d’être abordé en priorité dans votre entreprise ?
MaSolutionIT : un partenaire cybersécurité de confiance
Chez MaSolutionIT, la cybersécurité n’est pas une offre parmi d’autres.
C’est un engagement de long terme pour :
- Sécuriser vos infrastructures
- Protéger vos données stratégiques
- Assurer la continuité de votre activité